Pilier 03 · Cybersécurité

Trouver les failles, puis les corriger : la même équipe.

Sooatek audite la sécurité de vos applications web et mobiles et leur conformité technique au RGPD, corrige ce qu’elle trouve et durcit vos serveurs. L’équipe qui audite est celle qui code : aucun rapport laissé en plan.

OWASP ASVS · CVSS · aucun test actif sans autorisation écrite

Les demandes marquées « urgence » (objet de l’e-mail ou sujet « Urgence PHP2Shell » du formulaire) passent en tête de notre boîte. N’envoyez ni mot de passe ni détail exploitable par e-mail.

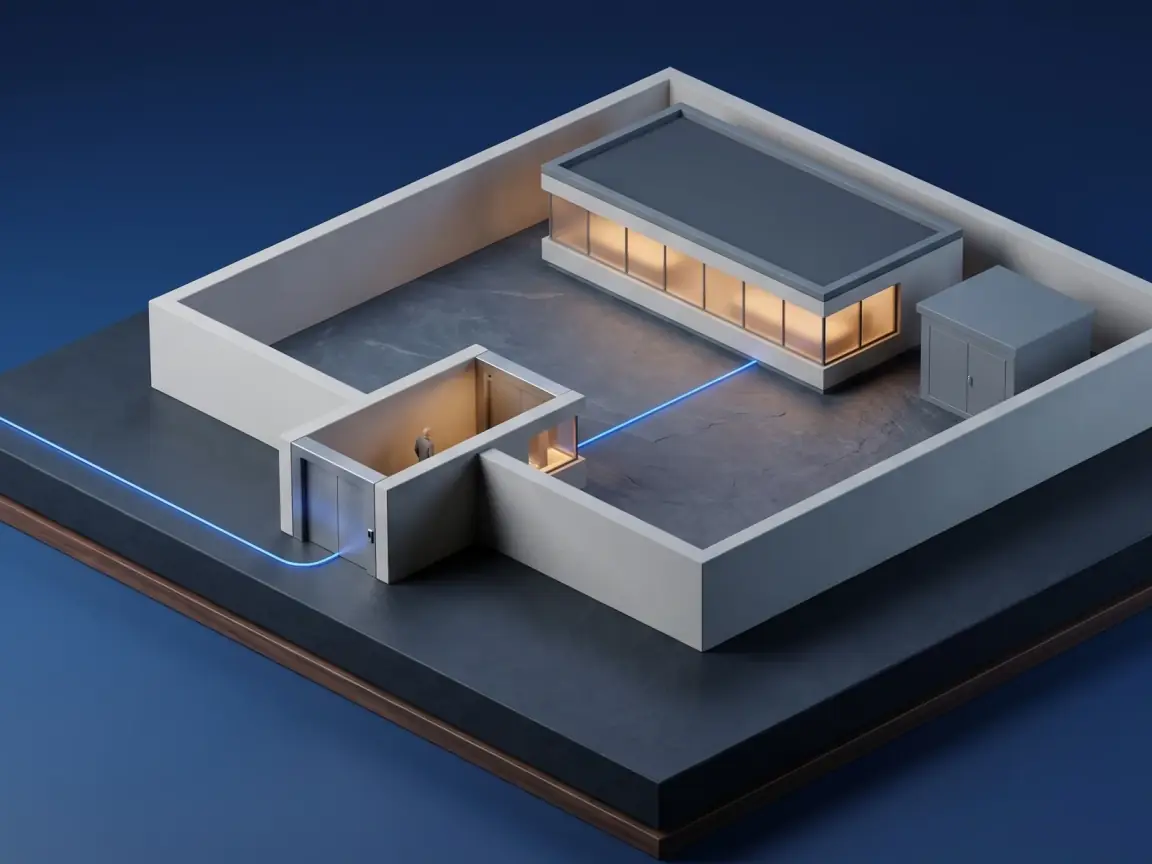
Illustration : une enceinte en maquette sur un socle d’ardoise ; on y entre par un sas à deux portes gardé, qui ouvre sur une cour et un bâtiment éclairé.
FIG. 01 — Une seule entrée, contrôlée · Illustration 3D

§ 01 / Ce que nous faisons

Trouver, corriger, intervenir, prévenir.

Quatre volets, du premier audit à l’intervention d’urgence, sur des applications déjà en ligne.

  1. Audit applicatif et RGPD

    Revue de code et de configuration, OWASP ASVS, secrets et dépendances exposés, contrôle d’accès, volet technique du RGPD (article 32). Score sur 100, verdict Go/No-Go.

  2. Correction et durcissement

    Ce que l’audit a trouvé, ou ce qu’un tiers vous a signalé : corrigé, puis contre-vérifié. Double authentification, revue des accès, en-têtes, TLS, messagerie (SPF, DKIM, DMARC).

  3. Urgence

    Avis de sécurité critique ou faille signalée : sauvegarde vérifiée, parade posée, correctif appliqué, contrôle depuis l’extérieur, rapport écrit.

  4. Prévention

    Surveillance mensuelle des vulnérabilités avec tri humain, contrôles de sécurité dans votre intégration continue, montées de version avant la fin du support.

§ 02 / Offres

Deux offres au forfait, sur devis.

Commencez par l’audit, ou directement par la correction si un rapport existe déjà (le nôtre ou celui d’un tiers). L’audit express couvre un site vitrine ou une application simple, en 2 jours. Jusqu’à 3 fois moins cher que le marché européen, à niveau d’exigence égal.

Offre 09

5 jours

Audit sécurité et RGPD

Un score sur 100, les failles classées, un verdict clair et un plan de correction, par l’équipe qui sait corriger.

Inclus

  • Score sur 100 et verdict Go/No-Go
  • Vulnérabilités classées CVSS / OWASP ASVS
  • Secrets et dépendances exposés
  • Restitution de 45 min

Tarif

Au forfait, sur devis
Offre 10

1 à 2 semaines

Sécurisation et préparation NIS2

Les failles corrigées, les bases durcies, la surveillance en place, et un plan pour préparer NIS2.

Inclus

  • Correction des failles prioritaires, contre-vérifiée
  • Durcissement : double authentification, accès, TLS, messagerie
  • Ou état des lieux d’hygiène et plan d’action NIS2
  • Surveillance des vulnérabilités en option

Tarif

Au forfait, sur devis

Agences et ESN : −20 % sur le tarif direct, en marque blanche. Le programme agences

Comparer toutes les offres

§ 03 / Méthode

Une méthode écrite, la même à chaque audit.

Méthode

Une méthode en 8 phases, suivie dans le même ordre à chaque audit. Une revue humaine valide chaque constat avant le rapport.

Sortie Score sur 100 · verdict Go/No-Go

Ensuite

  • Chaque constat porte un score, une référence et un correctif.
  • Une matrice classe les corrections par urgence et par effort.
  • Des contrôles automatiques empêchent les failles de revenir.

§ 04 / Référentiels et outils

Des référentiels publics, des contrôles automatiques.

Les constats s’appuient sur des grilles reconnues ; les contrôles automatiques complètent la revue humaine, ils ne la remplacent pas.

Référentiels

  • OWASP Top 10
  • OWASP ASVS
  • PTES
  • CVSS 3.1
  • CWE
  • RGPD

Les failles sont classées selon CVSS et OWASP.

Contrôles automatiques

  • Analyse statique

    Le code est parcouru à la recherche de motifs dangereux.

    Outil : Semgrep

  • Détection de secrets

    Clés et mots de passe, jusque dans l’historique Git.

    Outil : Gitleaks

  • Analyse des dépendances

    Les bibliothèques utilisées, comparées aux vulnérabilités connues.

    Outil : Trivy

Recherche et développement Nous outillons nos audits avec des agents d’IA confinés, sur des modèles locaux : le périmètre déclaré est le seul joignable, et un humain valide chaque constat.

§ 05 / Ce que vous recevez

Un livrable pour chaque lecteur.

La direction décide, les développeurs corrigent : chacun reçoit le document qui lui sert.

  1. Un rapport pour la direction, sans jargon : les risques en scénarios concrets et le plan d’action.
  2. Un rapport technique pour vos développeurs : chaque faille avec sa preuve, son score et son correctif.
  3. Une matrice qui classe les corrections par urgence et par effort, avec leur prix.
  4. Une checklist de sécurité à intégrer à votre chaîne de déploiement.
  5. Après une urgence : un rapport d’intervention : ce qui a été fait, vérifié, ce qui change pour vos utilisateurs, comment revenir en arrière.

§ 06 / Ce que nous trouvons

Ce que nous trouvons le plus souvent en ouvrant un vieux code PHP.

Des constats types, sans nombre ni nom : aucun n’est rattaché à un client.

  1. Un webshell déjà présent sur le serveur, déposé bien avant l’audit.

  2. Un téléversement de fichiers sans authentification, qui mène à l’exécution de code.

  3. Un back-office accessible sans authentification.

  4. Des injections SQL dans des requêtes construites à la main.

  5. Des outils d’administration de base de données exposés sur internet.

  6. Des secrets en clair dans le dépôt Git, jusque dans l’historique.

  7. Des données sensibles rangées dans la racine web.

  8. Des versions de PHP ou de framework qui ne reçoivent plus de correctifs.

Le vrai travail consiste à les trouver toutes, à les corriger, puis à empêcher qu’elles reviennent.

§ 07 / Interventions

Ce que nous avons sécurisé.

Clients anonymisés, sans détail exploitable.

  • Intervention 01

    Anonymisé

    Site de recrutement d’un grand groupe

    • Remédiation
    • Mise à niveau
    Contexte
    Des scans de sécurité menés par l’équipe du client avaient signalé des failles.
    Action
    Mise à niveau du site et correction des points relevés, en préproduction.
    Vérification
    Un nouveau scan du client, puis une mise en production avec une procédure de retour arrière écrite.

    Résultat

    Le nouveau scan du client n’a plus trouvé de chemin d’exploitation.

  • Intervention 02

    Anonymisé

    Système d’information d’une fédération sportive

    • Audit
    • Remédiation
    • Double authentification
    Contexte
    Cinq applications connectées : gestion, mobile, portail des adhérents, compétitions, paiement.
    Action
    Audit en huit phases, revue de code et tests en préproduction, deux rapports et une matrice de priorités.
    Vérification
    Corrections menées selon le plan ; contrôles automatiques proposés et guide de bonnes pratiques pour les utilisateurs.

    Résultat

    Constats prioritaires traités ; double authentification adaptative en production.

§ 08 / NIS2 et hygiène

Préparer NIS2 sans attendre la loi.

La transposition française de la directive NIS2 n’est pas définitive au 26/10/2026. Une partie du travail ne dépend pas du texte final : c’est celle que nous faisons avec vous.

  • Double authentification sur les accès sensibles
  • Revue des comptes et des droits
  • Sauvegardes et procédure de restauration passées en revue
  • Inventaire des applications, des serveurs et des versions
  • Messagerie protégée contre l’usurpation (SPF, DKIM, DMARC)
  • Un plan d’action chiffré, priorisé par risque

Avant ou à côté de nous

  • MonAideCyber (ANSSI)

    Un diagnostic de maturité gratuit, mené par un aidant : notre audit technique vient en complément, pas à la place.

  • Cybermalveillance.gouv.fr

    En cas d’attaque en cours, commencez par là ; nous remettons ensuite vos applications en état.

Ce que nous ne faisons pas

  • Le test d’intrusion qualifié PASSI.
  • L’audit d’infrastructure interne ou d’annuaire (Active Directory).
  • La réponse à incident 24/7 et l’investigation numérique (forensic).
  • Le rôle de délégué à la protection des données (DPO).
  • Une « conformité NIS2 garantie ».

§ 09 / Questions

Questions fréquentes.

Combien coûte un audit de sécurité ?

L’audit sécurité et RGPD est un forfait de 5 jours, au prix fixé avant de commencer. Le plan de correction est chiffré dans le rapport.

Corrigez-vous ce que l’audit trouve ?

Oui : c’est la différence avec un cabinet d’audit. La même équipe corrige, contre-vérifie et met en place des contrôles automatiques. Votre équipe peut aussi s’en charger avec notre rapport.

Testez-vous la production ?

Non. Les tests actifs se font en préproduction, sur autorisation écrite. En production, nous observons sans attaquer.

Faites-vous des tests d’intrusion ?

Nous ne vendons pas de test d’intrusion qualifié (PASSI). Notre audit est un audit technique du code et de la configuration, avec des tests actifs ciblés en préproduction, suivi de la correction.

Mon entreprise est-elle concernée par NIS2 ?

Cela dépend de votre taille et de votre secteur, et la loi française de transposition n’est pas définitive au 26/10/2026. Les mesures d’hygiène (double authentification, revue des accès, sauvegardes, inventaire) se préparent dès maintenant.

Mon application tourne sur une version qui n’est plus maintenue.

Nous posons d’abord les protections possibles, puis nous migrons au forfait.

Une faille signalée, un avis critique, un audit à préparer ?

Décrivez votre application en quelques lignes. Les demandes marquées « urgence » (objet de l’e-mail ou sujet « Urgence PHP2Shell » du formulaire) passent en tête de notre boîte. N’envoyez ni mot de passe ni détail exploitable par e-mail.